



AI事業者ガイドライン(第1.2版)


「AI事業者ガイドライン(第1.2版)」(以下、AI事業者ガイドライン)は、安全・安心を伴ったAIの活用促進を狙いとして、経済産業省と総務省が策定した日本国としてのAIガバナンスの統一的な指針です。2024年4月に第1.0版が公表された後、国内外のAI政策、技術動向、AI安全性評価に関する議論などを踏まえて継続的に見直され、現在は第1.2版(2026年3月31日公表)となっています。
なお、AIガバナンスとは、組織において、人間中心のAI社会原則に基づいて倫理的な配慮や安全性確保、説明責任などを実現するためのAI開発・利用・提供等のあり方、体制や仕組みを指します。また、「統一的な指針」という言葉には、過去数年間にわたりAIの用途に合わせて別々に発行されてきたガイドラインを統合し、1冊にまとめたものという意味が込められています。
AI事業者ガイドラインとは
AI事業者ガイドラインは従来のガイドラインを統合、改定してとりまとめられました。具体的には目的ごとに別々に発行されていた以下の3つを指します。
- 開発:国際的な議論のためのAI開発ガイドライン(総務省、2017年)
- 利用:AI利活用ガイドライン(総務省、2019年)
- 運用:AI原則実践のためのガバナンス・ガイドライン(経済産業省、2022年)
AI事業者ガイドライン第1.2版の主な改訂ポイント
第1.2版への更新(令和7年度改訂)は、AI技術の急速な進展や国内外のガバナンス動向を踏まえ、行われました。
第1に、AI技術の動向を反映し、AIエージェントやフィジカルAIについて、定義・便益・リスク・留意事項・AIシステム/サービス例を新たに追記しました。これらがもたらす業務効率化の便益に加え、外部連携による意図しないデータ漏洩などの特有のリスクと、システムに与える権限の最小化といった具体的な防衛策が明記されています。
第2に、リスクの解像度が大幅に高まりました。マルチモーダルAIによるプライバシー侵害やAIへの「過度な依存」といった深刻な事例が追加されたほか、「差別的出力」が技術的リスクから「倫理・法に関するリスク」へと再分類され、倫理・法令遵守の観点から管理すべきリスクであることがより明確になりました。
第3に、複雑化するビジネスモデルを踏まえて各主体の役割、いわゆる「責任分界点」が整理されました。例えば、ガイドラインが示す一般的なAI活用の流れでは、事後学習は主としてAI開発者の工程、RAGによる外部情報の付加は主としてAI提供者の工程として例示されています。ただし、実際の主体区分は、各事業者が担う開発・提供・利用の内容に応じて判断する必要があります。
第4として、「学習」や「推論」「データ」といった多義的な用語の定義も厳密化されています。AIに関する用語の使い方を統一することで、読者が誤解なくガイドラインを理解できるよう配慮されています。
さらに、2025年に全面施行された「AI法」(人工知能関連技術の研究開発及び活用の推進に関する法律)との連携や「広島AIプロセス」の最新動向が反映されました。このほか、事業者によるAIガバナンスの実践事例の追記、脚注や参考文献、参照先リンクについても最新情報に合わせて更新されています。
AI事業者ガイドラインの構成
AI事業者ガイドラインは、本編と別添資料で構成されています。第1.2版では、本編に加え、概要、別添、チェックリスト、ワークシート、海外ガイドライン等の参照先が公開されています。さらに、事業者による活用を促進するため、活用の手引きやチャットボットも提供されています。
なお、AIに関する原則には、2019年に採択され2024年に改定されたOECD AI原則や、2023年のG7広島AIプロセスで取りまとめられた国際指針・国際行動規範、総務省のAI利活用原則など、さまざまなものがあります。AI事業者ガイドラインが掲げるAIの原則は、これら全ての原則を考慮して策定された原則であると言っていいでしょう。
このことがよくわかり、なおかつ、本編の構造を明瞭簡潔に図示したものが以下になります。
表1 「共通の指針」に加えて主体毎に重要となる事項
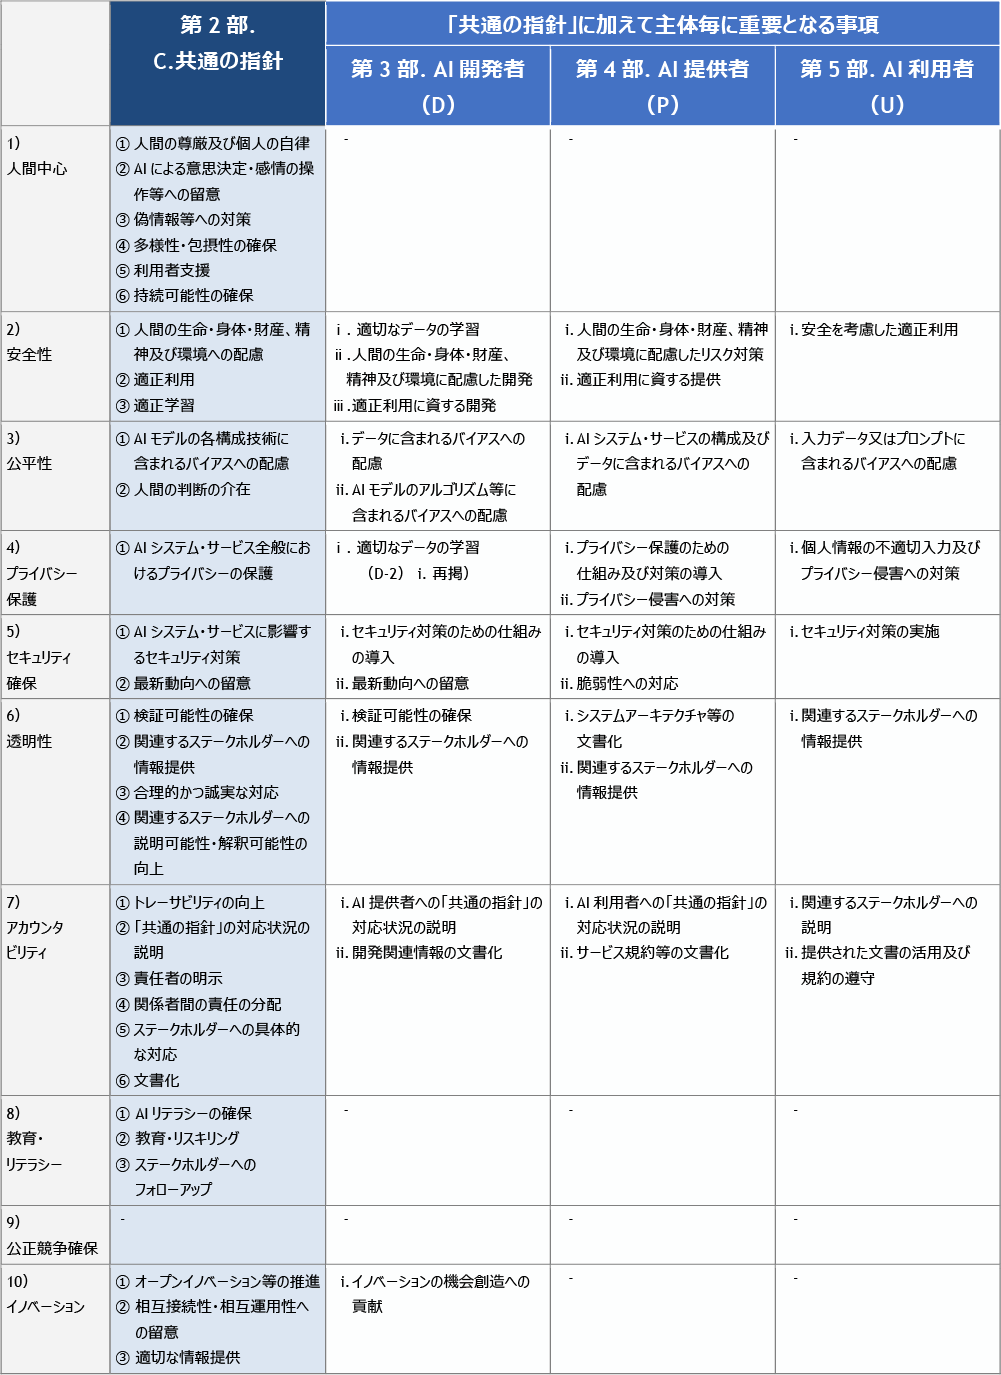
AI事業者ガイドラインにおける主体は、主に以下の3つに整理されています。
- AI開発者:AIシステムやAIモデルを開発する事業者
- AI提供者:AIシステムやAIサービスを他者に提供する事業者
- AI利用者:AIシステムやAIサービスを業務などで利用する事業者
この分類は、自社の立場を整理するうえで重要です。たとえば、外部の生成AIサービスを社内業務に利用するだけであれば「AI利用者」に該当します。一方、外部AIを組み込んだサービスを顧客に提供する場合には「AI提供者」としての責任も生じます。さらに、自社でAIモデルを開発・学習・チューニングする場合には「AI開発者」としての対応も必要になります。
AI事業者ガイドラインの特徴
では、AI事業者ガイドラインの特徴は何でしょうか。全部で次の5点にまとめることができます。
特徴1)AIを自社業務で利用する事業者まで、幅広く対象としている
世界各国で発行されているガイドラインの多くがAI開発者向けに作られているのに対して、AI事業者ガイドラインは、対象としている範囲が広いのが特徴です。ChatGPTやGoogle GeminiといったAI技術そのものを開発する組織だけでなく、AIを自社業務で利用する事業者まで、幅広く対象としています。
特徴2)世界各国のガイドラインや法規制を幅広く取り込んでいる
世界各国のガイドラインを参照して作成されています。例えば、米国国立標準技術研究所(NIST)が公表した、AIシステムの設計、開発、展開、利用に伴うリスクを管理するためのAI Risk Management Frameworkや、英国国家サイバーセキュリティセンター(NCSC)と米国サイバーセキュリティ・インフラストラクチャ安全庁(CISA)をはじめとする各国の政府機関が共同で策定した「Guidelines for Secure AI System Development」、ISOのAIマネジメントシステム規格であるISO/IEC 42001などについても言及しています。
特徴3)リスクベースアプローチを採用している
AIを取り巻く他の多くのガイドラインと同様、AI事業者ガイドラインもリスクベースアプローチを採用しています。リスクベースアプローチとは、AIの利用形態に伴って生じ得るリスクの大きさを把握した上で、その対策の程度をリスクの大きさに沿ったものにする考え方です。これは開発・利用・提供するAIの機能や性質、その目的によってもたらされるリスクが大きく異なるためです。
特徴4)アジャイル・ガバナンスの考え方を採用している
AI事業者ガイドラインはAIガバナンスの指針ですが、AIガバナンスにはアジャイル・ガバナンスの考え方を採用しています。アジャイル・ガバナンスとは、変化の激しい現代社会において、組織の仕組みのあり方そのものも、環境変化に合わせて柔軟かつ迅速に適応させていこうという考え方に基づくものです。一度定めたルールを長期的に維持するのではなく、組織が掲げた目的やゴールに合わせて、変化に柔軟に対応できる体制構築を目指すものです。なお、アジャイル・ガバナンスのステップは下記6つです。
- 環境・リスク分析
- ゴール設定
- システムデザイン
- 運用
- 評価
- 環境・リスクの再分析
特徴5)組織が適用しやすいように巻末にチェックリストやワークシートがついている
AI事業者ガイドラインの別添7には「全主体向け(別添7 A)」、「広島AIプロセス『全てのAI関係者向けの広島プロセス国際指針』(別添7 B)」の2種類のチェックリストが示されています。さらに具体的な実践内容を検討するのに参考となる「具体的なアプローチのためのワークシート」も用意されています。これは、AI事業者ガイドラインの利用者が、当該ガイドラインとの過不足を自ら評価し、不足分に対してどのようなネクストアクションを取るべきか明らかにすることを支援するために作成されたものです。
AI事業者ガイドラインと他のAIガイドラインとの違い
AI事業者ガイドラインの特徴をより理解するために、類似のガイドラインであるAI Risk Management Framework(NIST)およびISO/IEC 42001:2023との比較をしてみたいと思います。
ちなみに、英国国家サイバーセキュリティセンター(NCSC)と米国サイバーセキュリティ・インフラストラクチャ安全庁(CISA)をはじめとする各国の政府機関が共同で策定した「Guidelines for Secure AI System Development」については、AIシステムのセキュアな開発に焦点を当てた文書であり、AIリスク全般を扱うNIST AI RMFとは対象範囲が異なるため、比較対象からは省きます。
表2 AI事業者ガイドラインとNIST AI RMF、ISO/IEC 42001の比較
| AI事業者ガイドライン | AI Risk Management Framework | ISO/IEC 42001 情報技術 - 人工知能(AI)-マネジメントシステム | |
|---|---|---|---|
| 発行組織 | 経済産業省、総務省(日本) | NIST(米国) | ISO/IEC |
| 目的 | 安全・安心を伴ったAIの活用促進 | AIシステムの設計、開発、展開、使用において信頼性の考慮を組み込む能力を向上させるための自発的な使用 | AIの開発と展開におけるリスクを管理する体系的なアプローチを提供し、責任あるAI実践を促進すること |
| 主な対象 | AIの開発・利用・提供組織 | AIの開発・利用・提供組織 | AIの開発・利用・提供組織 |
| アプローチ | リスクベースアプローチ | リスクベースアプローチ | リスクベースアプローチ |
| ボリューム | 約200ページ(内、本編41ページ) | 約50ページ(内、本編約30ページ) | 約60ページ(内、本編25ページ) |
| 種別 | 指針 | 指針 | 基準(認証/監査基準に利用可) |
| 特徴 | AIアジャイル・ガバナンスを柱にした考え方 | AIの信頼性に関する特性を示すとともに、GOVERN、MAP、MEASURE、MANAGEの4機能からなるリスクマネジメントの枠組みを提示している | AIのリスクアセスメントやAIシステム影響度評価プロセスについて言及。加えて、9分類・38個からなるAIリスク管理策を提示 |
| 言語 | 日本語 | 英語 | 英語および「JIS Q 42001:2025」(日本語) |
出典 ガイドラインやフレームワーク、規格などを基にニュートン・コンサルティング作成
AI事業者ガイドラインはEUや米国の法規制に対応するのか
どれだけ包括的なガイドラインであったとしても、各国のAI関連法規制を満たすものかどうかという点が最も気になるところです。果たして、企業はAI事業者ガイドラインに沿ってAIの開発や利用、提供を行えばそのまま自動的に国内外の法規制に準拠することができるのでしょうか。これを説明するために各国の法規制についても簡単に触れておきます。
EUではAIに関する包括的な規制であるAI Act(EU AI法)が2024年8月1日に発効しました。このEUのAI法はリスクベースアプローチを採用しています。AIシステムをリスクの大きさごとに4段階に分け、そのリスクの大きさに合わせて適用する規制の厳しさを変えています。なお、4段階とは「許容できないリスクAI」「ハイリスクAI」「限定リスクAI」「最小リスクAI」です。EU AI法では、違反の内容に応じて異なる制裁金が定められています。例えば、禁止されるAI行為に関する違反については、最大3,500万ユーロまたは全世界年間売上高の7%のいずれか高い額が上限となります。一方、ハイリスクAIに関する義務違反などには、これとは異なる上限が適用されます。なお、「ハイリスクAI」のシステムとは、安全部品や製品として使用され、第三者の適合性評価が必要なもの、または特定の用途に使用されるAIを指します。これに該当する場合は、ライフサイクル全体にわたる包括的なリスク管理システムを確立する必要があります。
一方、米国ではEU AI法のような連邦レベルの包括的AI法は成立しておらず、NISTのAI RMF(AI Risk Management Framework)などのフレームワークが実務上の参考になります。また、民間部門を対象にした全米初の包括的AI規制法であった旧コロラド州AI法(SB24-205)が、自動意思決定技術法(SB26-189)へと実質的に差し替えられたように、流動的な動きを見せる州法や業種別規制、行政命令、政府調達要件なども確認が必要です。グローバルにAIを展開する企業では、日本のAI事業者ガイドラインを土台にしつつ、EU AI法、NIST AI RMF、ISO/IEC 42001、各国の個別規制を組み合わせて対応することが重要です。
AI事業者ガイドラインの使い方
当該ガイドラインはAIの開発者のみならず、提供者や利用者をも対象にしたガイドラインであるため、基本的には組織においてAIの開発・導入推進やその管理責任を担う組織の全ての方々が参考にすべきガイドラインであると言えます。
このガイドラインの読み方としては、全体のボリュームが約200ページと多いため、はじめに本編に目を通し全体感を掴んだ上で、あとは別添にある2種類のチェックリストを使って自組織の現状評価から始めることが望ましいでしょう。評価をする中で、不明点や疑問点が出てきた時に改めて本編や別添の該当箇所をよく読み、理解に努める方法が最も効果的・効率的であると考えます。
グローバルな観点で法規制対応を検討されている組織の場合、先述の通り、AI事業者ガイドラインが諸外国の法規制全てをも包含しているわけではないため、このガイドラインに精通すると同時に、それら法規制に対する理解を深めることも必要不可欠です。
最後に、リスクアセスメントを組織の正式なマネジメントプロセスとして整備し、継続的改善や内部監査、認証まで視野に入れる場合には、AIマネジメントシステムの国際規格であるISO/IEC 42001が有力な参考になります。AI事業者ガイドラインやNIST AI RMFと組み合わせて活用することで、原則・リスク管理・組織運用を相互に補完できます。